Gestión de vulnerabilidades: guía práctica y mejores prácticas
Qué es la gestión de vulnerabilidades, su ciclo de vida, el papel del CVSS, la gestión de parches y cómo encaja en ISO 27001 y NIS2. Guía práctica con Inventowry.

Qué es la gestión de vulnerabilidades, su ciclo de vida, el papel del CVSS, la gestión de parches y cómo encaja en ISO 27001 y NIS2. Guía práctica con Inventowry.
REFRESH CANDIDATE — borrador ampliado destinado a migrar/sustituir el contenido del post existente /gdpr-lopd-diferencias-similitudes/ (drop crítico 47→107 en rank-tracker). Decisión manual de slug/canonical pendiente.
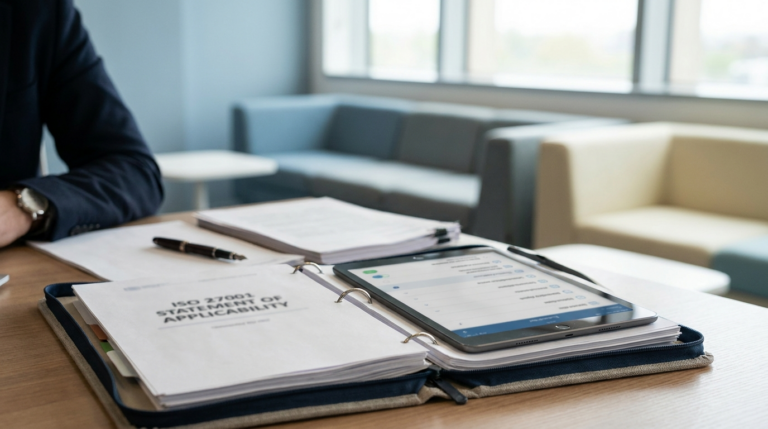
La Declaración de Aplicabilidad (SoA) conecta tu análisis de riesgos con los controles del Anexo A. Te explicamos qué es, cómo redactarla paso a paso y cómo evitar los errores que penalizan en auditoría.
La gestión de activos para NIS2 es la base del cumplimiento: inventario, monitorización, vulnerabilidades, endpoints y reporte de incidentes llevados a la práctica.
Plazos, Responsable del Sistema, anonimato y sanciones de hasta 1.000.000 €. Guía práctica para implantar tu canal de denuncias conforme a la Ley 2/2023.
El inventario de activos es la base del SGSI. Te explicamos qué inventariar, cómo mantenerlo vivo y cómo automatizarlo para llegar a la auditoría ISO 27001 con las evidencias listas.